ENISA uyardı: AB'ye yönelik siber tehdit seviyesi yüksek kalıyor
Avrupa Birliği Siber Güvenlik Ajansı, birlik genelinde kapasitede iyileşme kaydedilmesine rağmen AB'ye yönelik siber tehdit seviyesinin yüksek kalmaya devam ettiğini bildirdi.
10 Kasım 2026 - 22:34

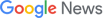
Avrupa Birliği Siber Güvenlik Ajansı (ENISA), iki yılda bir yayımladığı "Birlikte Siber Güvenliğin Durumu" raporunda, birliğin siber güvenlik kapasitesinde iyileşme kaydedilmesine rağmen AB'ye yönelik tehdit seviyesinin yüksek kalmaya devam ettiği uyarısında bulundu. Raporda, 2025 ve 2026 yıllarında siber saldırı faaliyetlerinin önemli ölçüde sürdüğü ve tehdit ortamının giderek karmaşıklaştığı belirtildi.
YAPAY ZEKA "ÇARPAN ETKİSİ" YAPIYOR
Rapora göre ideoloji siber olayların başlıca nedeni olmayı sürdürürken, finansal kazanç amaçlı faaliyetler de etkisini koruyor; saldırı sayısında ise aktivist hacker grupları ağırlıkta. Yapay zekanın hem saldırı hem de savunma kapasitelerini artıran bir çarpan etkisi yarattığına dikkat çekilen raporda, yapay zeka modellerindeki gelişmelerin güvenlik açıklarının tespitini ve bu açıklardan yararlanılmasını hızlandırdığı uyarısı yapıldı.
ENDEKS ORTALAMASI 71,53
Raporda NIS2 Direktifi, Siber Dayanıklılık Yasası ve Siber Dayanışma Yasası'nın uygulanmasında ilerleme kaydedildiği aktarıldı. ENISA'nın geliştirdiği AB Siber Güvenlik Endeksi'nin 2026'daki AB ortalaması 71,53 puan olarak hesaplandı. Üye ülkelerin büyük bölümünün olgun veya ileri düzeyde siber güvenlik kapasitesine ulaştığı, ulusal politika uygulamalarındaki ortalama puanın ise 66,72 olduğu belirtildi.
BEŞ STRATEJİK YÖN
Raporda AB'nin geleceğine yönelik beş temel stratejik yön belirlenerek bunlara dayalı politika önerileri geliştirildi. Kriz durumlarında kapsamlı operasyonel kapasite için ilgili tüm aktörlerin katılımı ve bilgi paylaşımının daha iyi düzenlenmesi gerektiği vurgulandı.

10 Kasım 2026 - 21:04
Kaliforniya'da milyarder vergisi teklifi sandıktan dönmedi
10 Kasım 2026 - 20:50
Belçika'da hastanelerde ağ kesintisi: Ameliyatlar ertelendi
10 Kasım 2026 - 19:56
İngiltere'de okullarda telefona tam yasak Eylül 2027'de başlıyor
10 Kasım 2026 - 18:35
ABD'de çekirdek enflasyon ekimde beklentiyi aştı
10 Kasım 2026 - 16:55
YORUMLAR
{{ commentList.length }} Yorum{{ item.name }}
{{ item.date }}
Henüz yorum yapılmamış.
YORUM YAP